

Trương Cẩm Tú✔
Guest
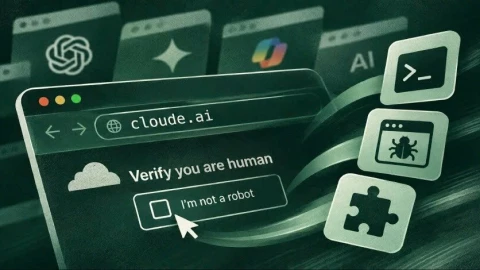
Chỉ một lỗi đánh máy khi truy cập ChatGPT hoặc các công cụ AI phổ biến cũng có thể khiến người dùng rơi vào bẫy của tin tặc. Hàng trăm tên miền giả mạo đang được sử dụng để chuyển hướng người truy cập đến các trang phát tán mã độc, đánh cắp dữ liệu hoặc cài đặt tiện ích trình duyệt độc hại. Theo các nhà nghiên cứu bảo mật tại công ty Island (Mỹ), một chiến dịch tấn công đã ghi nhận 186 tên miền giả mạo 27 thương hiệu AI phổ biến, trong đó có ChatGPT, Claude, DeepSeek, Perplexity và Midjourney. ChatGPT là thương hiệu bị nhắm mục tiêu nhiều nhất với 25 tên miền giả mạo. Các tên miền này thường chỉ khác địa chỉ chính thức một vài ký tự, chẳng hạn như "chtgpt. com" thay vì ChatGPT hoặc "cluade .ai" thay vì Claude. Lợi dụng thói quen gõ nhanh hoặc tìm kiếm trên Google, tin tặc khiến người dùng vô tình truy cập vào những website do chúng kiểm soát. Đáng chú ý, một trong những thủ đoạn được phát hiện là kỹ thuật ClickFix. Khi truy cập website giả mạo, người dùng có thể nhìn thấy...
Đọc bài gốc tại đây