Đoạn Video
 Ảnh


Cao Tùng✔
Thành viên nổi tiếng
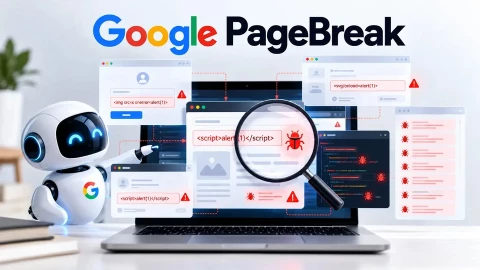
Google vừa tiết lộ PageBreak, một tác nhân bảo mật AI do nhóm Bảo mật Sản phẩm của công ty phát triển, đã xác định và xác nhận hơn 500 lỗ hổng Cross-Site Scripting (XSS) trên các ứng dụng web do Google phát triển, trong đó có cả những tên miền nhạy cảm. Điểm đáng chú ý của PageBreak nằm ở cách hệ thống xác minh phát hiện. Thay vì chỉ sử dụng AI để phân loại hoặc phân tích mã nguồn và đưa ra giả thuyết về lỗ hổng, PageBreak chuyển sang mô hình thử nghiệm dựa trên tác nhân, trong đó mỗi phát hiện đều được đưa qua một bước kiểm chứng trên ứng dụng đang hoạt động. Mục tiêu cốt lõi là mở rộng quy mô phát hiện lỗ hổng bảo mật trên web nhưng không tạo ra quá nhiều cảnh báo sai, vốn có thể khiến các nhóm bảo mật và kỹ thuật phải mất thời gian điều tra những vấn đề không thực sự tồn tại. Thiết kế quan trọng nhất của PageBreak là cơ chế xác thực mang tính xác định. Khi một mô hình ngôn ngữ lớn (LLM) phát hiện đường dẫn mã có khả năng...
Đọc bài gốc tại đây