

Nguyễn Thùy Linh✔
Thành viên nổi tiếng
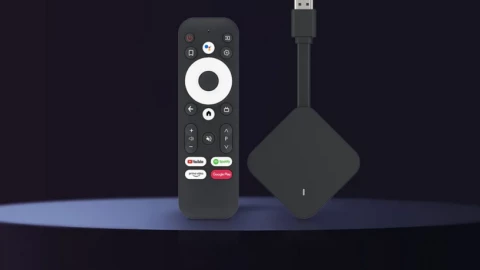
Google cho biết một nhà sản xuất đã “cố ý” chiếm quyền kiểm soát các thiết bị của mình bằng phần mềm độc hại. Theo Google, một trong những đối tác sản xuất thiết bị Android của họ đã bí mật cài đặt “cửa sau” (backdoor) vào 1,3 triệu thiết bị, biến chúng thành một mạng lưới máy tính ma (botnet). Google thông báo đã loại bỏ cửa sau này và “cắt đứt quan hệ” với nhà sản xuất nói trên. Đó là công ty Videostrong Technology có trụ sở tại Thâm Quyến, Trung Quốc. Hiện tại, Videostrong đã bị cấm sản xuất hoặc kinh doanh các thiết bị Android được chứng nhận, cũng như không được phép cung cấp phần mềm cho các thiết bị này. Các thiết bị bị nhiễm mã độc đã bị lợi dụng mà chủ sở hữu không hề hay biết để thực hiện các “hoạt động độc hại”, chẳng hạn như gian lận quảng cáo, đánh cắp dữ liệu và điều hướng lưu lượng truy cập mạng trái phép. Google khẳng định rằng “cửa sau và mạng lưới botnet này đã được cố ý phát triển, triển khai và vận hành nhằm mục đích trục lợi...
Đọc bài gốc tại đây