Đoạn Video
 Ảnh


Nguyễn Thùy Linh✔
Thành viên nổi tiếng
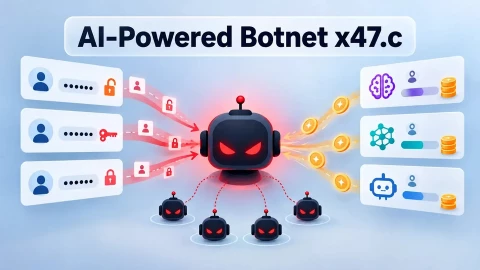
Một mạng botnet Windows mới mang tên x47.c đang được quảng bá với khả năng kết hợp nhiều hình thức tấn công mạng, từ DDoS, đánh cắp thông tin đăng nhập, cung cấp proxy SOCKS5 đến khai thác API trí tuệ nhân tạo (AI) để làm cạn kiệt tín dụng dịch vụ mà nạn nhân đã thanh toán. Điểm đáng chú ý của mã độc này là khả năng biến tài khoản AI trả phí thành mục tiêu tấn công tài chính, trong khi các ứng dụng sử dụng AI có thể vẫn hoạt động bình thường cho đến khi chạm giới hạn chi tiêu. Trong quá trình săn lùng mối đe dọa, Qrator Research Labs đã phát hiện một nền tảng phần mềm độc hại chưa từng được ghi nhận trước đó và truy tìm được hoạt động mua bán sản phẩm này tới một nhà điều hành sử dụng tên WraithTools. Điểm khác biệt của x47.c không nằm ở việc tự động gửi yêu cầu đến API, vốn không phải kỹ thuật mới, mà ở cách nhà phát triển đóng gói tính năng làm cạn kiệt tín dụng AI thành một phương thức tấn công chuyên dụng của botnet, bên...
Đọc bài gốc tại đây